


 SN
 CEMAC


Guillaume Almeida, expert en Cybersécurité & Business Developer chez GNA-CI:
Chez GNA-CI, nous proposons une évaluation de vulnérabilité cyber gratuite, en moins de cinq minutes
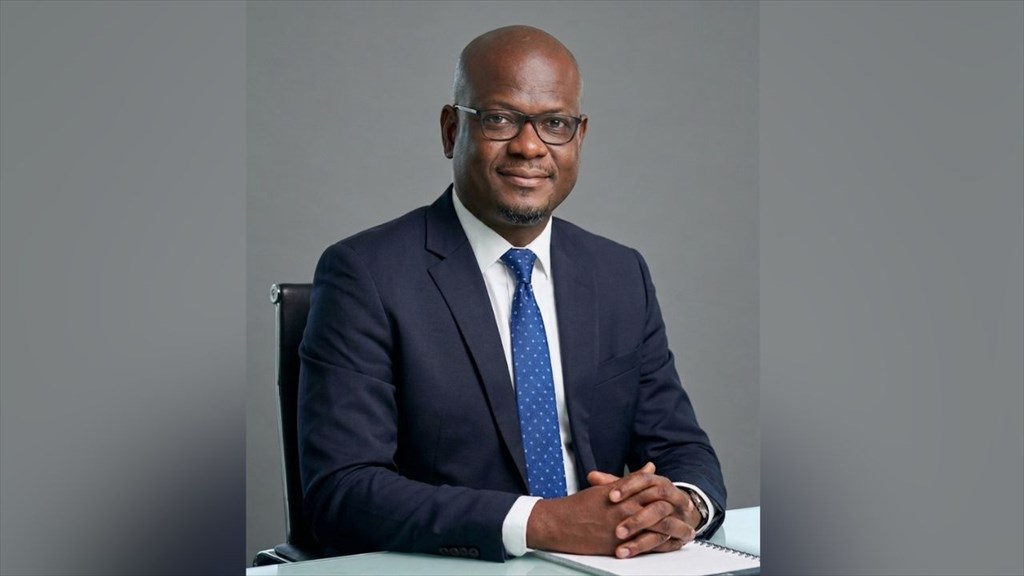
Le numérique a transformé l'économie ivoirienne à une vitesse remarquable. Mais cette transformation a-t-elle été accompagnée d'une protection suffisante ? Guillaume Almeida, Expert en Cybersécurité et Business Developer chez GNA-CI, pose un diagnostic sans détour sur la cybersécurité des entreprises ouest-africaines, le rôle de l'intelligence artificielle, et la solution locale qui existe déjà pour y répondre.
Les institutions financières sont aujourd'hui parmi les principales cibles des cyberattaques dans le monde. Constatez-vous une intensification comparable des menaces en Afrique de l'Ouest, et quelles formes prennent-elles le plus souvent ?
L'intensification est indiscutable, et elle s'accélère. L'Afrique de l'Ouest est devenue une zone de ciblage prioritaire pour les cybercriminels, précisément parce que la digitalisation des services financiers y est rapide tandis que les dispositifs de protection restent, dans beaucoup de cas, en retard.
Ce que nous observons sur le terrain, ce sont trois grandes formes d'attaques. D'abord le phishing, des e-mails ou SMS frauduleux qui usurpent l'identité de banques, d'opérateurs télécom ou même d'institutions publiques. Le taux de succès est élevé parce que la culture du risque numérique est encore en construction. Ensuite, les ransomwares : un logiciel malveillant prend en otage les données d'une entreprise et exige une rançon, souvent en cryptomonnaie. Les PME et les institutions financières locales sont particulièrement visées parce qu'elles disposent rarement de plans de continuité d'activité robustes. Enfin, les fraudes au virement, le compromis de messagerie professionnelle (BEC), où un cybercriminel se fait passer pour un dirigeant ou un fournisseur pour détourner des fonds. Le point commun de ces attaques ? Elles exploitent avant tout le facteur humain, bien plus que les failles technologiques.
Les cybercriminels ne font pas de discrimination géographique. Ils cherchent des cibles vulnérables et l'Afrique de l'Ouest en offre encore beaucoup trop.
L'intelligence artificielle transforme à la fois les modèles économiques et les modes opératoires des cybercriminels. Comment cette évolution redéfinit-elle la manière d'évaluer et de couvrir le risque cyber ?
L'IA est un accélérateur dans les deux camps. Côtés attaquants, elle permet de générer des e-mails de phishing parfaitement rédigés, de créer des deepfakes vocaux pour usurper l'identité d'un dirigeant, ou d'automatiser la détection de vulnérabilités dans les systèmes. Le niveau de sophistication des attaques a franchi un cap. Un e-mail frauduleux généré par IA ne contient plus les fautes grossières qui permettaient autrefois de le repérer.
Pour l'assureur, cela change profondément l'équation. L'évaluation du risque cyber ne peut plus reposer uniquement sur un questionnaire statique rempli une fois par an. Il faut intégrer des paramètres dynamiques : le secteur d'activité, le niveau de maturité numérique de l'entreprise, ses pratiques en matière de formation des équipes, la fréquence des mises à jour de ses systèmes. Chez GNA-CI, nous avons développé un outil de diagnostic de vulnérabilité cyber gratuit qui permet justement de mesurer objectivement le niveau d'exposition d'une entreprise en quelques minutes. C'est un premier pas vers une couverture adaptée à la réalité du risque, pas à une perception abstraite. En somme, l'IA rend le risque cyber plus imprévisible et plus fréquent. Cela impose aux assureurs de repenser leurs modèles de tarification et d'accompagnement.
Concrètement, en quoi Cyber Edge répond-il aux nouveaux besoins des entreprises, notamment dans les secteurs financiers, fortement exposés aux risques liés à la donnée et aux infrastructures numériques ?
Prenons un cas concret. Imaginez une banque ou un établissement de microfinance à Abidjan. Un matin, ses serveurs sont bloqués par un ransomware. Les transactions sont paralysées. Les clients ne peuvent plus accéder à leurs comptes. Les données personnelles sont potentiellement compromises. À partir de cet instant, chaque heure qui passe coûte de l'argent, de la confiance et de la réputation.
CyberEdge intervient sur quatre fronts simultanément. Premier front : l'indemnisation des pertes d'exploitation, le chiffre d'affaires perdu pendant l'interruption est couvert. Deuxième front : la prise en charge des frais de restauration des systèmes et de récupération des données. Troisième front : la couverture de la responsabilité civile liée à la fuite de données, parce que lorsqu'on gère les données de milliers de clients, la responsabilité juridique est considérable. Quatrième front : les frais de notification aux personnes concernées et les frais de conformité réglementaire.
Pour les secteurs financiers, c'est particulièrement critique. La confiance est leur principal actif. Une fuite de données non gérée peut provoquer un exode massif de clients. CyberEdge ne se contente pas de réparer après le sinistre, il permet à l'entreprise de survivre au choc et de reconstruire sa crédibilité.
Au-delà de l'indemnisation financière, la gestion d'un incident cyber implique souvent une réponse technique, juridique et réputationnelle. Comment votre offre intègre-t-elle cette dimension de gestion de crise ?
C'est un point fondamental, et c'est là que CyberEdge se distingue d'une simple couverture financière. Quand une cyberattaque frappe, le dirigeant se retrouve face à une situation de crise multidimensionnelle. Il faut restaurer les systèmes, prévenir les clients, gérer la pression médiatique, répondre aux obligations légales, tout cela en même temps. Or beaucoup d'entreprises comptent uniquement sur leur équipe informatique pour gérer l'intégralité de cette crise. C'est une erreur.
Prenons un parallèle que tout le monde comprend. Vous avez une belle maison. Vous installez un gardien, vous posez des grilles aux fenêtres, vous mettez une serrure solide à la porte. Est-ce que ça vous dispense de souscrire une assurance habitation ? Non. Parce que le gardien le plus vigilant du monde ne peut pas empêcher un incendie ou un cambrioleur suffisamment déterminé. Et surtout, si le pire arrive, le gardien ne peut pas reconstruire la maison. C'est exactement la même logique avec la cybersécurité. L'informaticien sécurise le système, c'est son rôle, et il est essentiel. Mais le jour où l'attaque réussit malgré ses efforts, il ne peut pas rembourser vos pertes d'exploitation, payer vos frais d'avocat, ni piloter votre communication de crise.
CyberEdge couvre l'ensemble de cette chaîne : l'expertise technique pour identifier la faille et restaurer les systèmes, l'accompagnement juridique pour assurer la conformité réglementaire, et la gestion de la communication de crise pour protéger la réputation de l'entreprise. Le gardien et l'assurance ne s'opposent pas — ils se complètent. Supprimer l'un parce que l'autre existe, c'est prendre un risque que votre entreprise ne peut pas se permettre.
Le gardien et l'assurance ne s'opposent pas, ils se complètent. Supprimer l'un parce que l'autre existe, c'est prendre un risque que votre entreprise ne peut pas se permettre.
Le marché africain de l'assurance cyber reste encore émergent, malgré la multiplication des incidents numériques. Quels sont aujourd'hui les principaux freins à son adoption par les entreprises ?
Il y a trois freins majeurs. Le premier est ....
Retrouvez la suite de cette interview dans le numéro de votre magazine téléchargeable gratuitement par un simple clic sur l'image ci-dessous.

Publié le 21/09/26 14:49
La Rédaction